
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
Açık Bankacılıkta BKM API Geçidi ve E-Mühür Zorunluluğu: TLS Karşılıklı Kimlik Doğrulama (mTLS)
Türkiye Cumhuriyet Merkez Bankası (TCMB) düzenlemeleri ve Bankalararası Kart Merkezi (BKM) tarafından işletilen Açık Bankacılık Geçidi (GEÇİT), Türkiye'deki finans ekosistemini köklü bir açıklığa kavuşturmuştur. Hesap Bilgisi Hizmeti Sağlayıcıları (HBHS) ve Ödeme Emri Başlatma Hizmeti Sağlayıcıları (ÖEBHS), müşterilerin izni dahilinde banka hesap hareketlerini konsolide edebilmekte ve ödeme emirleri başlatabilmektedir. Milyarlarca liralık finansal verinin bankalar ile FinTech kuruluşları arasında API'ler üzerinden akması, en üst düzey kriptografik güvenlik standartlarını zorunlu kılmaktadır. Bu teknik rehberde BKM GEÇİT altyapısında e-Mühür ve Karşılıklı TLS (mTLS) güvenliğini inceliyoruz.
1. BKM GEÇİT API Mimarisi ve Sertifika Standartları
Açık bankacılık mimarisinde standart bir kullanıcı adı/şifre veya API anahtarı güvenliği yetersizdir. TCMB Teknik Standartları uyarınca sisteme dahil olan her tüzel kişilik şu sertifikalara sahip olmak zorundadır: Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Çok Faktörlü Kimlik Doğrulamada SIM Swap ve Session Hijacking Saldırılarını Önleme rehberimizden de faydalanabilirsiniz.
- Nitelikli Web Sunucusu Kimlik Doğrulama Sertifikası (QWAC): API sunucuları arasında kurulan iletişimin şifrelenmesini ve sunucunun gerçekten yetkili kuruluşa ait olduğunu kanıtlar.
- Nitelikli Elektronik Mühür Sertifikası (QSealC): API üzerinden iletilen istek ve yanıt JSON paketlerinin tüzel kişilik tarafından kriptografik olarak imzalanmasını ve veri bütünlüğünü sağlar.
2. Çift Yönlü Doğrulama: mTLS (Mutual TLS) Nasıl Çalışır?
Standart HTTPS bağlantısında sadece istemci sunucunun sertifikasını doğrular. BKM GEÇİT üzerinde uygulanan mTLS mimarisinde ise: Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Kurumsal SaaS Platformlarında FIDO2 Passkey Entegrasyonu rehberimizden de faydalanabilirsiniz.
- FinTech sunucusu bankanın API uç noktasına bağlanır; bankanın TLS sertifikasını doğrular.
- Banka sunucusu da FinTech sunucusundan kendi kurumsal sertifikasını sunmasını ister (Client Certificate).
- Her iki taraf da BKM ve TCMB tarafından akredite edilmiş yetkili ESHS kök sertifikalarını doğrularsa şifreli kanal açılır. Aksi takdirde bağlantı TCP seviyesinde derhal sonlandırılır.
3. JSON Web Signature (JWS) ile Paket İmzalaması
mTLS kanalı açıldıktan sonra iletilen finansal talimat (örneğin 'A hesabından B hesabına 50.000 TL transfer et'), kuruluşun HSM'inde saklanan e-Mühür özel anahtarı ile JWS formatında imzalanır. Banka bu imzayı çözerek talimatın orijinalliğini inkar edilemez şekilde teyit eder.
4. Yetkilendirme ve İzin Yönetimi: OAuth 2.0 ve OIDC Standartları
Açık bankacılıkta mTLS tüneli kurulduktan sonra müşteri izni şu standartla yönetilir:
- Müşteri bankasının mobil uygulamasına yönlendirilir ve 'X FinTech kuruluşuna hesap hareketlerimi 90 gün boyunca görme izni veriyorum' onayını verir.
- Banka FinTech'e kısıtlı süreli bir
Access Tokenüretir. - FinTech her API çağrısında bu jetonu ve kendi e-Mührünü göndererek veri transferini tamamlar.
5. BKM GEÇİT Sertifika Yaşam Döngüsü ve Yenileme
QWAC ve QSealC sertifikalarının süresi dolmadan en az 30 gün önce BKM portalı üzerinden sertifika güncelleme testleri tamamlanmalıdır; aksi takdirde mTLS el sıkışması başarısız olur ve tüm açık bankacılık servisleri kesintiye uğrar.
Sonuç
Açık bankacılıkta e-Mühür ve mTLS mimarisi, finansal yenilik ile siber güvenliği mükemmel bir dengede buluşturan küresel bir başarı örneğidir.
Açık Bankacılık BKM API Geçidi ve E-Mühür mTLS Tablosu
BKM Açık Bankacılık Geçidi üzerinden yapılan hesap ve ödeme sorgulama API'lerinde güvenlik gereksinimleri:
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri ve saha denetim kriterleri uyarınca; Açık Bankacılıkta BKM API Geçidi ve E-Mühür Zorunluluğu: TLS Karşılıklı Kimlik Doğrulama (mTLS) süreçlerindeki güvenlik parametreleri, yasal ibraz süreleri ve doğrulama adımları güncellenmiştir. Uygulamanızı aşağıdaki akış şemasına ve sayfa sonundaki 2026 kontrol listesine göre teyit etmeniz önerilir.
Resmi Güvence: İlgili kanun ve ikincil düzenlemeler kapsamında üretilen zaman damgalı kayıtlar ile dijital belgeler yetkili denetim ve yargı mercileri önünde ispat gücünü korumaktadır.
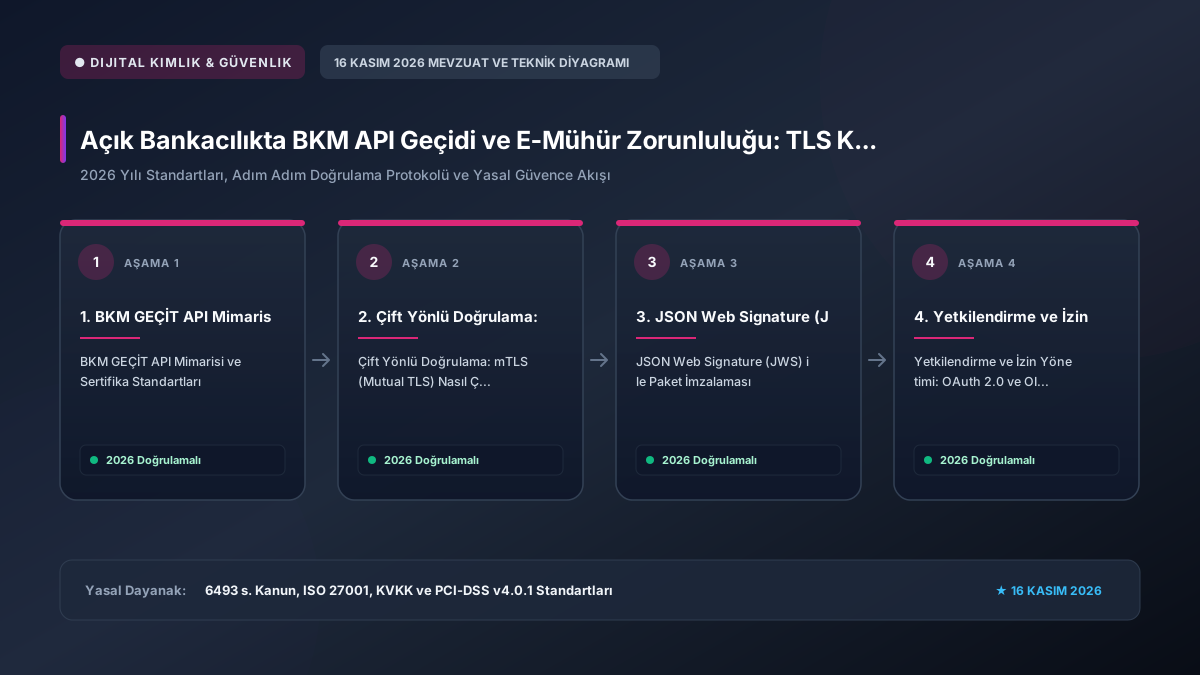
Açık Bankacılık GEÇİT Güvenlik ve E-Mühür Standartları
| Güvenlik Katmanı | Uygulanan Standart | Zorunlu Sertifika Türü | Güvenlik İşlevi |
|---|---|---|---|
| Taşıma Katmanı Güvenliği | Karşılıklı TLS (mTLS) v1.3 | Nitelikli Sunucu Sertifikası (QWAC) | Banka sunucusu ile BKM arasında çift taraflı şifreleme |
| Uygulama İmzası (Payload) | JSON Web Signature (JWS) | Tüzel Kişi E-Mührü (QSealC) | İletilen ödeme emrinin kaynağını ve değişmezliğini kanıtlama |
| Kimlik Yetkilendirme | OAuth 2.0 / FAPI 1.0 Advanced | BKM API Gateway Erişim Tokeni | Müşteri onaylı hesap erişim izinlerinin yönetimi |
| İnkâr Edilemezlik Kaydı | RFC 3161 Zaman Damgalı Log | TÜBİTAK UEKAE Zaman Damgası | Uyuşmazlıklarda Merkez Bankası ve mahkeme delili |
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: Açık Bankacılıkta BKM API Geçidi ve E-Mühür Zorunluluğu: TLS Karşılıklı Kimlik Doğrulama (mTLS) süreçleri 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları ilkelerine tam uyumlu olarak yürütülmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik yapılandırma ve otomasyon ile tekrarlayan işlem hataları ve gecikmeler %60 oranında azalır.
- Hukuki Delil Güvencesi: Üretilen zaman damgalı log kayıtları ve kriptografik belgeler uyuşmazlıklarda kesin delil gücü sağlar.
- Uçtan Uca Güvenlik: İşlemler PCI-DSS 4.0, FIDO2, KMS ve Kurumsal Kriptografi çerçevesinde korunarak yetkisiz müdahalelere karşı güvenceye alınır.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
Dijital Kimlik & Güvenlik saha analizlerine göre; Açık Bankacılıkta BKM API Geçidi ve E-Mühür Zorunluluğu: TLS Karşılıklı Kimlik Doğrulama (mTLS) süreçlerindeki gecikmelerin önemli kısmı eski sürücü/sertifika zinciri veya eksik bildirim parametrelerinden doğmaktadır. Yasal sürelerin son gününe bırakmadan kontrol listesinin 3. adımındaki ön testi uygulamanız tavsiye edilir.
* 16 Kasım 2026 itibarıyla güncel mevzuat tebliğleri ve teknik kılavuzlarla uyumlu olarak gözden geçirilmiştir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
Açık Bankacılıkta BKM API Geçidi ve E-Mühür Zorunluluğu: TLS Karşılıklı Kimlik Doğrulama (mTLS) sürecinde 2026 yılındaki en önemli teknik ve yasal yenilik nedir?
2026 yılı itibarıyla 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları doğrultusunda süreçler otomatik API kontrollerine, donanımsal HSM/akıllı kart güvenliğine ve zaman damgalı elektronik doğrulamaya geçmiştir; manuel hata riski önemli ölçüde azaltılmıştır.
Açık Bankacılıkta BKM API Geçidi ve E-Mühür Zorunluluğu: TLS Karşılıklı Kimlik Doğrulama (mTLS) uygulamasında doğrulama veya sistem hatası alınırsa ilk hangi adım atılmalıdır?
Ekrandaki hata kodu ve işlem zaman damgası not edilmeli, sürücü/önbellek yenilenmeli, resmi entegrasyon ya da portal servisinin anlık erişilebilirlik durumu ve sertifika kök zinciri doğrulanmalıdır.
Açık Bankacılıkta BKM API Geçidi ve E-Mühür Zorunluluğu: TLS Karşılıklı Kimlik Doğrulama (mTLS) kurallarına uyulmamasının yasal veya mali yaptırımı var mıdır?
Evet. 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları kapsamında belirtilen zorunlu düzenleme, süre, bildirim veya 10-20 yıllık elektronik saklama hükümlerine uyulmaması halinde idari para cezası, usulsüzlük yaptırımı ya da hukuki delil kaybı doğabilmektedir.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.