
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
Biyometrik Veriler ile E-İmza Entegrasyonu: Yüz ve Parmak İzi Doğrulama
Dijital kimlik doğrulamanın en ileri aşaması, fiziksel token donanımları yerine kullanıcının biyometrik karakteristikleri (yüz, parmak izi) ile nitelikli elektronik sertifikaların kriptografik olarak birleştirilmesidir.
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri ve saha denetim kriterleri uyarınca; Biyometrik Veriler ile E-İmza Entegrasyonu: Yüz ve Parmak İzi Doğrulama süreçlerindeki güvenlik parametreleri, yasal ibraz süreleri ve doğrulama adımları güncellenmiştir. Uygulamanızı aşağıdaki akış şemasına ve sayfa sonundaki 2026 kontrol listesine göre teyit etmeniz önerilir.
Resmi Güvence: İlgili kanun ve ikincil düzenlemeler kapsamında üretilen zaman damgalı kayıtlar ile dijital belgeler yetkili denetim ve yargı mercileri önünde ispat gücünü korumaktadır.
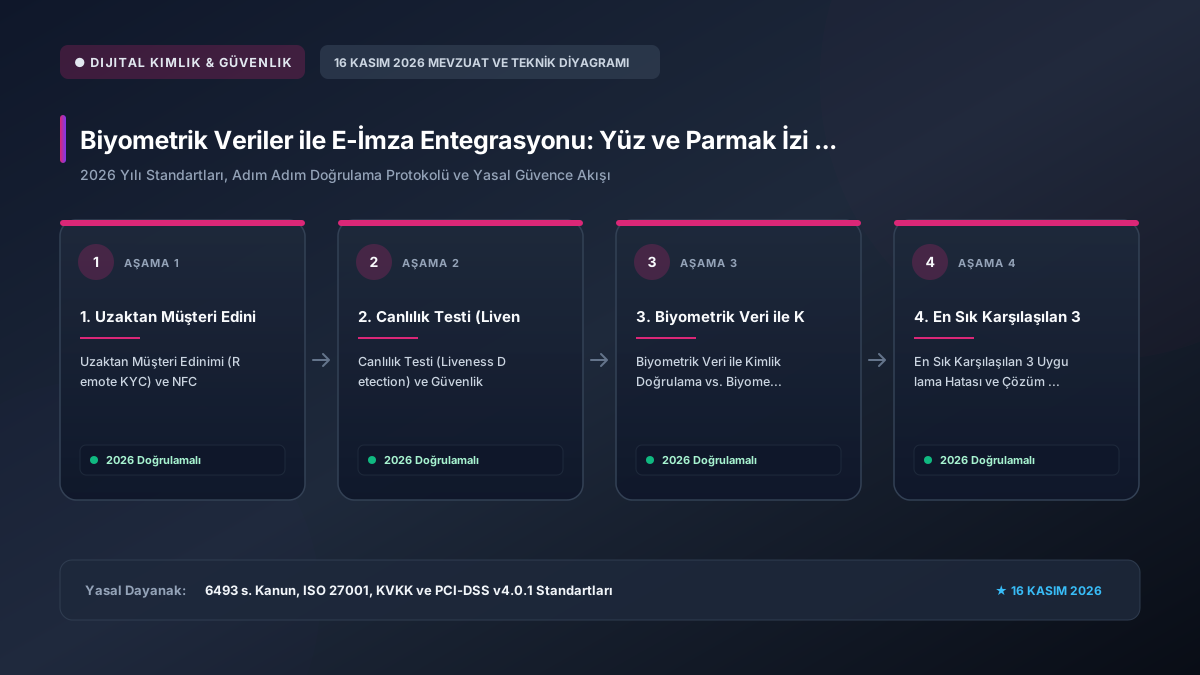
1. Uzaktan Müşteri Edinimi (Remote KYC) ve NFC
BDDK ve MASAK düzenlemeleri doğrultusunda mobil bankacılık uygulamaları, akıllı telefonun NFC anteni ile T.C. Kimlik Kartı üzerindeki temassız çipi (ICAO 9303 standartlarında) okur. Çip içindeki dijital imza ve biyometrik fotoğraf doğrulanır. Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Çok Faktörlü Kimlik Doğrulamada SIM Swap ve Session Hijacking Saldırılarını Önleme rehberimizden de faydalanabilirsiniz.
2. Canlılık Testi (Liveness Detection) ve Güvenlik
Derin sahtecilik (deepfake) ve maske saldırılarını önlemek için yapay zeka destekli aktif ve pasif canlılık testleri uygulanır. Kullanıcının göz kırpması, başını çevirmesi ve 3D mikro derinlik analiziyle gerçek kişi olduğu teyit edildikten sonra tek kullanımlık bulut e-imza anahtarı tetiklenir. Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Kurumsal SaaS Platformlarında FIDO2 Passkey Entegrasyonu rehberimizden de faydalanabilirsiniz.
6698 Sayılı KVKK Madde 6 ve Kişisel Verileri Koruma Kurulu Biyometrik Verilerin İşlenmesinde Dikkat Edilmesi Gereken Hususlar Rehberi: Biyometrik veriler (yüz, parmak izi, retina) özel nitelikli kişisel veri olup açık rıza olmaksızın veya kanuni zorunluluk bulunmadıkça işlenemez ve merkezi sunucularda ham veri olarak saklanamaz.
Biyometrik Veri ile Kimlik Doğrulama vs. Biyometrik İmza Ayrımı
Dijital dönüşüm süreçlerinde en sık yapılan hukuki hatalardan biri 'Biyometrik İmza' (tablet üzerine kalemle atılan imza) ile 5070 sayılı 'Güvenli Elektronik İmza'yı birbirine karıştırmaktır. Tablet üzerine atılan imza yalnızca el yazısı hareketlerinin hız ve basınç grafiğini kaydeden bir teknolojidir ve Türk Ticaret Hukukunda 'Başlangıç Delili' / Takdiri Delil sayılır. Oysa yüz tanıma veya parmak izi, kullanıcının Nitelikli Elektronik Sertifikasına (NES) erişmesi için bir iki faktörlü kilit açma aracı (AuthN) olarak kullanıldığında hem biyometrik güvenlik hem de 5070 sayılı kanunun sağladığı kesin delil gücü bir araya gelir.
Biyometrik İmza (Tablet) vs. Nitelikli Elektronik İmza (NES)
| Hukuki ve Teknik Kriter | Biyometrik İmza (Tablet / Kalem) | Nitelikli Elektronik İmza (5070 Sayılı NES) |
|---|---|---|
| Hukuki Delil Niteliği | Takdiri Delil (İtirazda Adli Tıp grafolog incelemesi şart) | Kesin Kanuni Delil (HMK m. 199, İnkaredilemez) |
| KVKK İhlal Riski | Yüksek (Biyometrik veri PDF içinde gömülü saklanır) | Düşük (Biyometri yalnızca cihaz kilidini açar, taşınmaz) |
| Uluslararası Geçerlilik | Yalnızca anlaşmalı yerel kurumlarda | ETSI / eIDAS Standartlarında Küresel Geçerli |
| Kök Güven Dayanağı | Özel yazılım firmasının algoritmik doğrulaması | T.C. Ulaştırma Bakanlığı & BTK Lisanslı Güven Zinciri |
En Sık Karşılaşılan 3 Uygulama Hatası ve Çözüm Yolları Nasıl Uygulanır?
Kritik sözleşmelerde karşı taraf 'imza bana ait değil' derse ispat yükü davacıya düşer ve dava uzar.
Kişisel Verileri Koruma Kurulu (KVKK) şirketlere yüz binlerce lira idari para cezası uygulamaktadır.
Fotoğraf veya video oynatılarak yüz tanıma sistemleri kolayca atlatılabilir.
Üye girişlerinde turnikeleri parmak izi okuyucuya bağlayan bir spor salonu zinciri, üyelerden açık rıza almadığı ve kartlı geçiş gibi alternatif sunmadığı gerekçesiyle şikayet edilmiştir. Kişisel Verileri Koruma Kurulu, biyometrik verilerin orantısız işlendiğine hükmederek şirkete 350.000 TL idari para cezası kesmiş ve sistemin kaldırılmasını emretmiştir.
Uygulama ve Denetim Kontrol Listesi (Checklist)
- Kimlik doğrulama sisteminizde biyometrik verileri asla ham görüntü olarak saklamayın; tek yönlü kriptografik hash şablonu kullanın.
- Biyometriyi yalnızca kullanıcının yerel cihazındaki (Secure Enclave) e-imza kilidini açmak için kullanın.
- Yüz tanıma adımlarında 3 boyutlu derinlik ve pasif canlılık testi (Liveness Detection) algoritmalarını devreye alın.
- Biyometrik veri işleme süreçleri için kullanıcıdan açık ve bağımsız bir 'KVKK Açık Rıza Metni' onayı alın.
- Kritik resmi işlemlerde biyometrik onay yerine doğrudan 5070 sayılı Nitelikli Elektronik İmza kullanın.
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: Biyometrik Veriler ile E-İmza Entegrasyonu: Yüz ve Parmak İzi Doğrulama süreçleri 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları ilkelerine tam uyumlu olarak yürütülmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik yapılandırma ve otomasyon ile tekrarlayan işlem hataları ve gecikmeler %60 oranında azalır.
- Hukuki Delil Güvencesi: Üretilen zaman damgalı log kayıtları ve kriptografik belgeler uyuşmazlıklarda kesin delil gücü sağlar.
- Uçtan Uca Güvenlik: İşlemler PCI-DSS 4.0, FIDO2, KMS ve Kurumsal Kriptografi çerçevesinde korunarak yetkisiz müdahalelere karşı güvenceye alınır.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
Dijital Kimlik & Güvenlik saha analizlerine göre; Biyometrik Veriler ile E-İmza Entegrasyonu: Yüz ve Parmak İzi Doğrulama süreçlerindeki gecikmelerin önemli kısmı eski sürücü/sertifika zinciri veya eksik bildirim parametrelerinden doğmaktadır. Yasal sürelerin son gününe bırakmadan kontrol listesinin 3. adımındaki ön testi uygulamanız tavsiye edilir.
* 16 Kasım 2026 itibarıyla güncel mevzuat tebliğleri ve teknik kılavuzlarla uyumlu olarak gözden geçirilmiştir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
Biyometrik Veriler ile E-İmza Entegrasyonu: Yüz ve Parmak İzi Doğrulama sürecinde 2026 yılındaki en önemli teknik ve yasal yenilik nedir?
2026 yılı itibarıyla 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları doğrultusunda süreçler otomatik API kontrollerine, donanımsal HSM/akıllı kart güvenliğine ve zaman damgalı elektronik doğrulamaya geçmiştir; manuel hata riski önemli ölçüde azaltılmıştır.
Biyometrik Veriler ile E-İmza Entegrasyonu: Yüz ve Parmak İzi Doğrulama uygulamasında doğrulama veya sistem hatası alınırsa ilk hangi adım atılmalıdır?
Ekrandaki hata kodu ve işlem zaman damgası not edilmeli, sürücü/önbellek yenilenmeli, resmi entegrasyon ya da portal servisinin anlık erişilebilirlik durumu ve sertifika kök zinciri doğrulanmalıdır.
Biyometrik Veriler ile E-İmza Entegrasyonu: Yüz ve Parmak İzi Doğrulama kurallarına uyulmamasının yasal veya mali yaptırımı var mıdır?
Evet. 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları kapsamında belirtilen zorunlu düzenleme, süre, bildirim veya 10-20 yıllık elektronik saklama hükümlerine uyulmaması halinde idari para cezası, usulsüzlük yaptırımı ya da hukuki delil kaybı doğabilmektedir.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.