
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
AWS, Azure ve Yerli Bulutlarda KMS (Key Management Service) ile Şifreleme ve E-İmza
Modern yazılım mimarilerinin bulut servis sağlayıcılarına (AWS, Microsoft Azure, Google Cloud ve yerli bulut sağlayıcıları) taşınmasıyla birlikte şifreleme anahtarlarının yönetimi yeni bir boyut kazanmıştır. Bir şirketin veritabanında saklanan müşteri kredi kartları, e-fatura arşivleri ve dijital kimlik kayıtları 'durağan halde şifreleme' (Encryption at Rest) prensibiyle kilitlenmelidir. Ancak anahtarın nerede tutulacağı, anahtara kimlerin erişebileceği ve anahtarın yaşam döngüsü (Key Lifecycle) kritik bir güvenlik mühendisliği gerektirir. KMS (Key Management Service), bulut ortamlarında şifreleme anahtarlarını merkezi, güvenli ve denetlenebilir şekilde yöneten omurgadır. Bu teknik makalede bulut KMS mimarisini inceliyoruz.
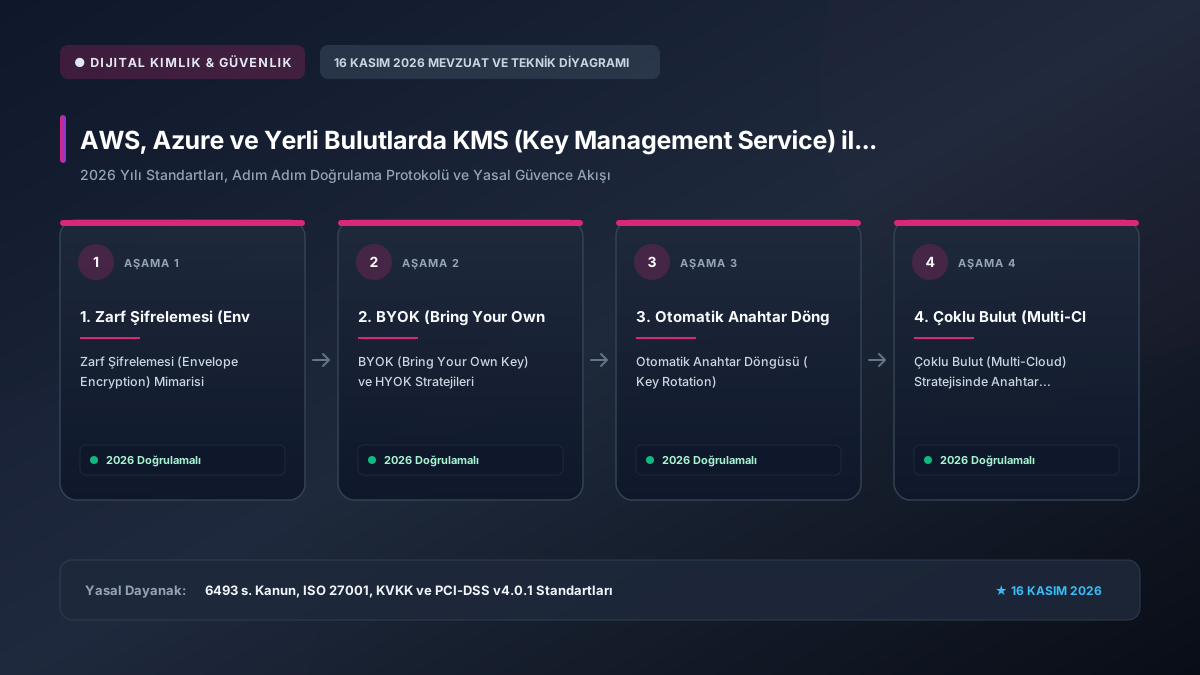
1. Zarf Şifrelemesi (Envelope Encryption) Mimarisi
Büyük boyutlu verilerin doğrudan ana şifreleme anahtarıyla şifrelenmesi performans ve güvenlik açısından önerilmez. Bulut KMS sistemleri 'Zarf Şifrelemesi' kullanır:
- Master Key (Kök Anahtar / CMK): KMS'in güvenli HSM donanımı içinde saklanan (donanım seviyesi sertifikasyonlar için HSM donanımsal güvenlik modülü kurulumu rehberimiz yol göstericidir), asla dışarı sızdırılamayan ana anahtardır.
- Data Encryption Key (DEK, Veri Anahtarı): Veriyi doğrudan şifreleyen simetrik (AES-256) anahtardır. Veri şifrelendikten sonra bu DEK anahtarı da Master Key ile şifrelenir ve şifreli veriyle birlikte saklanır.
- Veri okunmak istendiğinde KMS'e başvurulur; KMS Master Key ile DEK'in şifresini çözer ve bellekte veriyi deşifre eder.
2. BYOK (Bring Your Own Key) ve HYOK Stratejileri
Finansal regülasyonlar ve KVKK gereğince bazı kurumlar bulut sağlayıcısının kendi ürettiği anahtarlara güvenmek istemez:
- BYOK (Kendi Anahtarını Getir): Şirket kendi kurum içi HSM'inde ürettiği anahtarı güvenli tünel üzerinden bulut sağlayıcının KMS hizmetine aktarır.
- HYOK (Hold Your Own Key): Anahtar tamamen kurumun kendi veri merkezindeki HSM'de kalır; buluttaki sistem her şifreleme işleminde yerel HSM'e API çağrısı yapar.
3. Otomatik Anahtar Döngüsü (Key Rotation)
Güvenlik en iyi uygulamaları uyarınca kriptografik anahtarlar her 365 günde bir otomatik olarak yenilenmelidir (Rotation). KMS sistemleri eski verileri bozmadan yeni verileri yeni anahtar versiyonu ile şifreleyerek sorunsuz bir döngü sağlar.
4. Çoklu Bulut (Multi-Cloud) Stratejisinde Anahtar Senkronizasyonu
Hem AWS hem Azure veya yerli bir bulut sağlayıcısı kullanan hibrit kurumlarda:
- Her bulut sağlayıcısının KMS aracı birbirinden bağımsızdır ve anahtarlar birbirine kopyalanamaz.
- Merkezi bir HSM kümesi (Clustered HSM) veri merkezinde konumlandırılarak tüm bulut platformlarına mTLS API üzerinden kök anahtar hizmeti sunulabilir.
- Bu sayede tek bir güvenlik politikasıyla tüm bulut ortamlarında tutarlı bir şifreleme disiplini sağlanır.
5. KMS Performansı ve Hız Limitleri (Throttling)
KMS sistemleri saniye başına imza/şifre çözme çağrısı (TPS) kotasına sahiptir. Milyonlarca e-arşiv faturayı anlık üreten sistemlerde her satır için KMS çağrısı yapmak kotayı aşabilir. Bu nedenle 'Zarf Şifrelemesi' kullanılarak veri anahtarı (DEK) bellekte önbelleklenmeli, sadece periyodik aralıklarla KMS'e gidilmelidir.
Sonuç
Bulut ortamlarında KMS mimarisini doğru kurgulamak, verilerinizi hem dış siber saldırılardan hem de bulut altyapısı kaynaklı yetkisiz erişimlerden tam koruma altına alır.
Kurumsal kriptografik donanım standartları hakkında HSM modülü kurulum ve güvenlik seviyeleri rehberi içeriğimize başvurabilir, çalışanların siber güvenliği için oltalama saldırıları ve sahte e-fatura korunma yöntemleri makalemizi inceleyebilirsiniz.
Bulut Anahtar Yönetimi (KMS) ve HSM Güvenlik Matrisi Tablosu Nasıl Uygulanır?
Bulut bilişim platformlarında (AWS, Azure, GCP, Yerli) anahtar yönetimi ve HSM güvenlik seviyeleri:
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri ve saha denetim kriterleri uyarınca; AWS, Azure ve Yerli Bulutlarda KMS (Key Management Service) ile Şifreleme ve E-İmza süreçlerindeki güvenlik parametreleri, yasal ibraz süreleri ve doğrulama adımları güncellenmiştir. Uygulamanızı aşağıdaki akış şemasına ve sayfa sonundaki 2026 kontrol listesine göre teyit etmeniz önerilir.
Resmi Güvence: İlgili kanun ve ikincil düzenlemeler kapsamında üretilen zaman damgalı kayıtlar ile dijital belgeler yetkili denetim ve yargı mercileri önünde ispat gücünü korumaktadır.
Bulut KMS Mimarileri ve FIPS 140 Seviye Kıyaslaması
| KMS Çözüm Modeli | Donanımsal İzolasyon | FIPS 140 Sertifikası | KVKK ve Finans Uyumluluğu |
|---|---|---|---|
| Çok Kiracılı Yazılımsal KMS | Yazılımsal anahtar kasası | FIPS 140-2 Level 1 | Genel web uygulamaları için uygun |
| Bulut Donanımsal HSM (Dedicated) | Müşteriye özel izole HSM donanımı | FIPS 140-2 Level 3 | Bankacılık, e-İmza ve hassas finans verileri |
| Kendi Anahtarını Getir (BYOK) | Müşteri şirket içi HSM'inden anahtar yükler | FIPS 140-2 Level 3+ | Çok uluslu kurumsal veri egemenliği |
| Kendi Anahtarını Tut (HYOK) | Anahtar buluta asla çıkmaz, şirket içinde kalır | FIPS 140-3 Level 4 | Kritik askeri ve regüle devlet projeleri |
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: AWS, Azure ve Yerli Bulutlarda KMS (Key Management Service) ile Şifreleme ve E-İmza süreçleri 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları ilkelerine tam uyumlu olarak yürütülmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik yapılandırma ve otomasyon ile tekrarlayan işlem hataları ve gecikmeler %60 oranında azalır.
- Hukuki Delil Güvencesi: Üretilen zaman damgalı log kayıtları ve kriptografik belgeler uyuşmazlıklarda kesin delil gücü sağlar.
- Uçtan Uca Güvenlik: İşlemler PCI-DSS 4.0, FIDO2, KMS ve Kurumsal Kriptografi çerçevesinde korunarak yetkisiz müdahalelere karşı güvenceye alınır.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
Dijital Kimlik & Güvenlik saha analizlerine göre; AWS, Azure ve Yerli Bulutlarda KMS (Key Management Service) ile Şifreleme ve E-İmza süreçlerindeki gecikmelerin önemli kısmı eski sürücü/sertifika zinciri veya eksik bildirim parametrelerinden doğmaktadır. Yasal sürelerin son gününe bırakmadan kontrol listesinin 3. adımındaki ön testi uygulamanız tavsiye edilir.
* 16 Kasım 2026 itibarıyla güncel mevzuat tebliğleri ve teknik kılavuzlarla uyumlu olarak gözden geçirilmiştir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
AWS, Azure ve Yerli Bulutlarda KMS (Key Management Service) ile Şifreleme ve E-İmza sürecinde 2026 yılındaki en önemli teknik ve yasal yenilik nedir?
2026 yılı itibarıyla 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları doğrultusunda süreçler otomatik API kontrollerine, donanımsal HSM/akıllı kart güvenliğine ve zaman damgalı elektronik doğrulamaya geçmiştir; manuel hata riski önemli ölçüde azaltılmıştır.
AWS, Azure ve Yerli Bulutlarda KMS (Key Management Service) ile Şifreleme ve E-İmza uygulamasında doğrulama veya sistem hatası alınırsa ilk hangi adım atılmalıdır?
Ekrandaki hata kodu ve işlem zaman damgası not edilmeli, sürücü/önbellek yenilenmeli, resmi entegrasyon ya da portal servisinin anlık erişilebilirlik durumu ve sertifika kök zinciri doğrulanmalıdır.
AWS, Azure ve Yerli Bulutlarda KMS (Key Management Service) ile Şifreleme ve E-İmza kurallarına uyulmamasının yasal veya mali yaptırımı var mıdır?
Evet. 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları kapsamında belirtilen zorunlu düzenleme, süre, bildirim veya 10-20 yıllık elektronik saklama hükümlerine uyulmaması halinde idari para cezası, usulsüzlük yaptırımı ya da hukuki delil kaybı doğabilmektedir.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.